Τεχνητή Νοημοσύνη – Νέα & Εργαλεία | Greek AI Network

Greek AI Network

  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI
No Result
View All Result
Τεχνητή Νοημοσύνη – Νέα & Εργαλεία | Greek AI Network
  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI
No Result
View All Result
Τεχνητή Νοημοσύνη – Νέα & Εργαλεία | Greek AI Network

Greek AI Network

No Result
View All Result
Home Εφαρμογές AI

IBM: Το 13% των οργανισμών υπέστη παραβίαση AI συστημάτων

by Kyriakos Koutsourelis
11 Αυγούστου, 2025
in Εφαρμογές AI, Νέα
0
IBM: Το 13% των οργανισμών υπέστη παραβίαση AI συστημάτων
Share on FacebookShare on Twitter

Η Έκθεση της IBM Αποκαλύπτει: Η Υιοθέτηση της Τεχνητής Νοημοσύνης Ξεπερνά την Ασφάλεια και τη Διακυβέρνηση

Η πρόσφατη έκθεση της IBM για το Κόστος Παραβίασης Δεδομένων αποκάλυψε ότι η υιοθέτηση της τεχνητής νοημοσύνης (AI) από τις επιχειρήσεις προχωρά με ταχύτερους ρυθμούς από την ανάπτυξη μέτρων ασφαλείας και διακυβέρνησης. Αν και το ποσοστό των οργανισμών που έχουν υποστεί παραβίαση σχετική με την AI είναι μικρό, αυτό είναι το πρώτο έτος που η ασφάλεια, η διακυβέρνηση και οι έλεγχοι πρόσβασης για την AI έχουν μελετηθεί στην έκθεση, υποδηλώνοντας ότι η AI αποτελεί ήδη έναν εύκολο και υψηλής αξίας στόχο για επιθέσεις.

Παραβιάσεις Μοντέλων και Εφαρμογών AI: Μια Ανησυχητική Τάση

Σύμφωνα με την έκθεση, το 13% των οργανισμών ανέφερε παραβιάσεις σε μοντέλα ή εφαρμογές AI, ενώ το 8% δεν γνώριζε αν είχε υποστεί τέτοια παραβίαση. Από αυτούς που επηρεάστηκαν, το 97% δήλωσε ότι δεν είχε κατάλληλους ελέγχους πρόσβασης στην AI. Οι παραβιάσεις αυτές οδήγησαν σε διαρροή δεδομένων στο 60% των περιπτώσεων και σε λειτουργικές διαταραχές στο 31%. Τα αποτελέσματα δείχνουν ότι οι οργανισμοί προτιμούν να υιοθετούν άμεσα την AI, παρακάμπτοντας την ασφάλεια και τη διακυβέρνηση, γεγονός που αυξάνει τον κίνδυνο παραβιάσεων.

Οικονομικές Επιπτώσεις και Δυσκολίες Ανάκαμψης

Παρά τη μείωση του παγκόσμιου μέσου κόστους παραβίασης στα 4.44 εκατομμύρια δολάρια, το κόστος στις Η.Π.Α. αυξήθηκε σε 10.22 εκατομμύρια. Η έκθεση υπογραμμίζει ότι οι οργανισμοί που χρησιμοποιούν εκτενώς την AI και την αυτοματοποίηση στις διαδικασίες ασφαλείας τους εξοικονόμησαν κατά μέσο όρο 1.9 εκατομμύρια δολάρια και μείωσαν τον κύκλο ζωής της παραβίασης κατά 80 ημέρες. Ωστόσο, σχεδόν όλοι οι οργανισμοί που μελετήθηκαν υπέστησαν λειτουργικές διαταραχές μετά από παραβίαση, με την ανάκαμψη να διαρκεί πάνω από 100 ημέρες κατά μέσο όρο.

Πολιτικές Διακυβέρνησης και Κόστος της “Σκιάς AI”

Η έκθεση αποκάλυψε ότι το 63% των οργανισμών που υπέστησαν παραβίαση δεν έχουν πολιτική διακυβέρνησης AI ή βρίσκονται στη διαδικασία ανάπτυξής της. Οι οργανισμοί που χρησιμοποιούν υψηλά επίπεδα “σκιάς AI” ανέφεραν υψηλότερο κόστος παραβίασης κατά 670,000 δολάρια σε σχέση με αυτούς που δεν χρησιμοποιούν. Οι παραβιάσεις που περιλαμβάνουν “σκιά AI” οδήγησαν σε μεγαλύτερη διαρροή προσωπικών δεδομένων και πνευματικής ιδιοκτησίας.

Εξυπνότερες Επιθέσεις με Χρήση AI

Το 16% των παραβιάσεων περιλάμβανε επιτιθέμενους που χρησιμοποίησαν εργαλεία AI, συχνά για επιθέσεις phishing ή deepfake. Η έκθεση δείχνει ότι οι επιθέσεις αυτές γίνονται πιο εξελιγμένες και στοχευμένες, αυξάνοντας την ανάγκη για αποτελεσματικότερες στρατηγικές ασφαλείας.

Συμπεράσματα και Προτάσεις για το Μέλλον

Η έκθεση της IBM υπογραμμίζει την ανάγκη για ενισχυμένες πολιτικές ασφαλείας και διακυβέρνησης στην εποχή της AI. Οι οργανισμοί πρέπει να επενδύσουν σε λύσεις ασφαλείας που βασίζονται στην AI για να μειώσουν το κόστος των παραβιάσεων και να προστατεύσουν τα ευαίσθητα δεδομένα τους. Η έλλειψη δράσης μπορεί να οδηγήσει όχι μόνο σε οικονομικές απώλειες αλλά και σε απώλεια εμπιστοσύνης και ελέγχου.
Tags: AI NewsIBM

ΣΧΕΤΙΚΑ ΑΡΘΡΑ

Η TypeSafe AI βγαίνει από τη φάση stealth και παρουσιάζει το Jev, ένα νέο μοντέλο τεχνητής νοημοσύνης που έχει σχεδιαστεί όχι για συνομιλίες, αλλά για γρήγορη και δομημένη λήψη αποφάσεων μέσα σε εφαρμογές λογισμικού. Πίσω από την εταιρεία βρίσκεται ο Diogo Almeida, πρώην στέλεχος της OpenAI και ένας από τους συνδημιουργούς του ChatGPT. Η ομάδα της TypeSafe εργάστηκε για περίπου δύο χρόνια πάνω στο Jev, επιχειρώντας να αντιμετωπίσει ορισμένους από τους περιορισμούς που εμφανίζουν τα παραδοσιακά Large Language Models όταν χρησιμοποιούνται για αυτοματοποίηση.
Νέα

Η TypeSafe λανσάρει το Jev για προγραμματιστική λογική

by Theodoros Kostogiannis
18 Σεπτεμβρίου, 2026
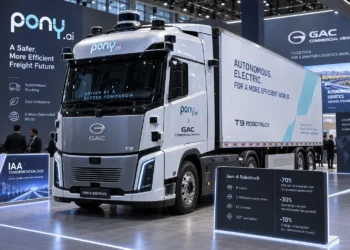
Η Pony.ai αποκάλυψε τη νέα γενιά του αυτόνομου ηλεκτρικού της φορτηγού, ενισχύοντας την παρουσία της στον τομέα των εμπορευματικών μεταφορών χωρίς οδηγό. Το T9 Robotruck, που αναπτύχθηκε από κοινού με την GAC Commercial Vehicle, υποστηρίζει αυτόνομη οδήγηση Level 4 και προορίζεται κυρίως για μεταφορές μεγάλων αποστάσεων και εφαρμογές logistics.
Νέα

Η Pony.ai παρουσιάζει αυτόνομο ηλεκτρικό φορτηγό για logistics

by Theodoros Kostogiannis
17 Σεπτεμβρίου, 2026
Η AI αναδιαμορφώνει την αγορά εργασίας στην Ιρλανδία
Νέα

AI και εργασία στην Ιρλανδία: τι δείχνει νέα έρευνα

by Kyriakos Koutsourelis
17 Σεπτεμβρίου, 2026
Google: Επένδυση 13 δισ. ευρώ στη Φινλανδία για AI data centers και ενέργεια
Νέα

Google: Επένδυση 13 δισ. ευρώ στη Φινλανδία για AI data centers και ενέργεια

by Kyriakos Koutsourelis
16 Σεπτεμβρίου, 2026
Η Microsoft AI επιχειρεί να θέσει σαφή όρια στο πόση αυτονομία μπορούν να αποκτήσουν τα προηγμένα συστήματα τεχνητής νοημοσύνης, παρουσιάζοντας το προσχέδιο του Humanist AI Code of Conduct. Το νέο πλαίσιο περιγράφει τους κανόνες που θα πρέπει να ακολουθούν τα μοντέλα AI της εταιρείας κατά την εκπαίδευση και τη λειτουργία τους. Κεντρική αρχή είναι ότι ο άνθρωπος πρέπει να διατηρεί πάντοτε τον τελικό έλεγχο. Ένα μοντέλο θα πρέπει ακόμη και να αποτυγχάνει στην εκτέλεση μιας εργασίας, εφόσον η ολοκλήρωσή της προϋποθέτει ουσιαστική παραβίαση των κανόνων ασφαλείας.
Νέα

Η Microsoft βάζει «κόκκινες γραμμές» στην αυτονομία της AI

by Theodoros Kostogiannis
15 Σεπτεμβρίου, 2026
Το άρθρο εξετάζει την αυξανόμενη ανησυχία γύρω από την ταχύτατη ανάπτυξη της Τεχνητής Νοημοσύνης (AI) και τις εκκλήσεις κορυφαίων στελεχών του κλάδου για επιβράδυνση. Προσωπικότητες όπως οι Dario Amodei (Anthropic), Sam Altman (OpenAI) και Elon Musk εκφράζουν προβληματισμό για τους πιθανούς κινδύνους των ολοένα ισχυρότερων μοντέλων AI.
Νέα

Οι ηγέτες της AI ζητούν επιβράδυνση, αλλά ποιος θα κάνει την αρχή;

by Theodoros Kostogiannis
14 Σεπτεμβρίου, 2026
Νέο εθνικό πρότυπο για την ασφαλή χρήση της AI στα σχολεία
Νέα

AI στα σχολεία: νέο πρότυπο για ασφάλεια και ιδιωτικότητα

by Kyriakos Koutsourelis
14 Σεπτεμβρίου, 2026
Το Aura 1.0 της Ramen αυτοματοποιεί το playtesting και το game development σε Unity και Unreal Engine με τη βοήθεια AI agents και των μοντέλων Claude της Anthropic.
Νέα

Η Ramen φέρνει AI agent για αυτοματοποιημένο game testing

by Theodoros Kostogiannis
13 Σεπτεμβρίου, 2026
Η NVIDIA χρησιμοποιεί Palantir Foundry, cuOpt και Nemotron 3.5 Lightning για βελτιστοποίηση και αυτοματοποίηση της εφοδιαστικής αλυσίδας παραγωγής AI hardware.
Νέα

Palantir και cuOpt βελτιστοποιούν την παραγωγή της NVIDIA

by Theodoros Kostogiannis
12 Σεπτεμβρίου, 2026
Next Post
Η Google πλήρωσε 2,4 δισ. δολάρια για την τεχνολογία και το ταλέντο της Windsurf, με τα μεγαλύτερα κέρδη να πηγαίνουν σε επενδυτές και ιδρυτές, αφήνοντας πολλούς εργαζόμενους χωρίς αποζημίωση. Αργότερα, η Cognition απέκτησε το υπόλοιπο της εταιρείας, αποφέροντας κάποιο όφελος στους υπόλοιπους υπαλλήλους.

Η Google πλήρωσε $2,4 δισ. για Windsurf – Ποιοι επωφελήθηκαν

Πώς η τεχνητή νοημοσύνη μετασχηματίζει επιχειρήσεις

Πώς η τεχνητή νοημοσύνη μετασχηματίζει επιχειρήσεις

Νέα στρατηγική Trump για τσιπ με έμφαση στην εγχώρια βιομηχανία

Νέα στρατηγική Trump για τσιπ με έμφαση στην εγχώρια βιομηχανία

Πρόσφατα Άρθρα

Microsoft Discovery και προσαρμοστική AI στην επιστημονική έρευνα

Microsoft Discovery και προσαρμοστική AI στην έρευνα

19 Σεπτεμβρίου, 2026
Η TypeSafe AI βγαίνει από τη φάση stealth και παρουσιάζει το Jev, ένα νέο μοντέλο τεχνητής νοημοσύνης που έχει σχεδιαστεί όχι για συνομιλίες, αλλά για γρήγορη και δομημένη λήψη αποφάσεων μέσα σε εφαρμογές λογισμικού. Πίσω από την εταιρεία βρίσκεται ο Diogo Almeida, πρώην στέλεχος της OpenAI και ένας από τους συνδημιουργούς του ChatGPT. Η ομάδα της TypeSafe εργάστηκε για περίπου δύο χρόνια πάνω στο Jev, επιχειρώντας να αντιμετωπίσει ορισμένους από τους περιορισμούς που εμφανίζουν τα παραδοσιακά Large Language Models όταν χρησιμοποιούνται για αυτοματοποίηση.

Η TypeSafe λανσάρει το Jev για προγραμματιστική λογική

18 Σεπτεμβρίου, 2026
Η AWS δίνει δωρεάν πρόσβαση στο Kiro σε εκατομμύρια φοιτητές

AWS: δωρεάν πρόσβαση στο Kiro για φοιτητές 132 ΑΕΙ

18 Σεπτεμβρίου, 2026

Ετικέτες

Adobe AI Agents AI News AI Tools AI Ρομποτική AI στην καθημερινότητα Alibaba Amazon AMD Anthropic Apple AWS Azure AI Chatbot ChatGPT Claude Copilot Deepmind DeepSeek Gemini GenAI Google Grok Huggingface IBM Intel Llama Machine Learning Meta Microsoft Mistral Nvidia OpenAI Oracle Perplexity Physical AI Samsung xAI Εκπαίδευση Επιχειρήσεις Ευρωπαϊκή Ένωση Ηνωμένες Πολιτείες Αμερικής Κίνα Μέσα Κοινωνικής Δικτύωσης Υγεία

Μενού

  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI
  • Σχετικά με εμάς
  • Βασικές έννοιες
  • Όροι Χρήσης
  • Ιδιωτικότητα

© 2024 Gain - Greek AI Network, all rights reserved.

No Result
View All Result
  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI

© 2024 Gain - Greek AI Network, all rights reserved.