Τεχνητή Νοημοσύνη – Νέα & Εργαλεία | Greek AI Network

Greek AI Network

  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI
No Result
View All Result
Τεχνητή Νοημοσύνη – Νέα & Εργαλεία | Greek AI Network
  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI
No Result
View All Result
Τεχνητή Νοημοσύνη – Νέα & Εργαλεία | Greek AI Network

Greek AI Network

No Result
View All Result
Home Νέα

IBM X-Force Threat Index 2026: Η Τεχνητή Νοημοσύνη Επιταχύνει τις Κυβερνοεπιθέσεις

by Kyriakos Koutsourelis
2 Μαρτίου, 2026
in Νέα
0
IBM X-Force Threat Index 2026: Η Τεχνητή Νοημοσύνη Επιταχύνει τις Κυβερνοεπιθέσεις
Share on FacebookShare on Twitter

Η κλιμάκωση των AI-driven επιθέσεων και τα κρίσιμα κενά ασφάλειας στις επιχειρήσεις

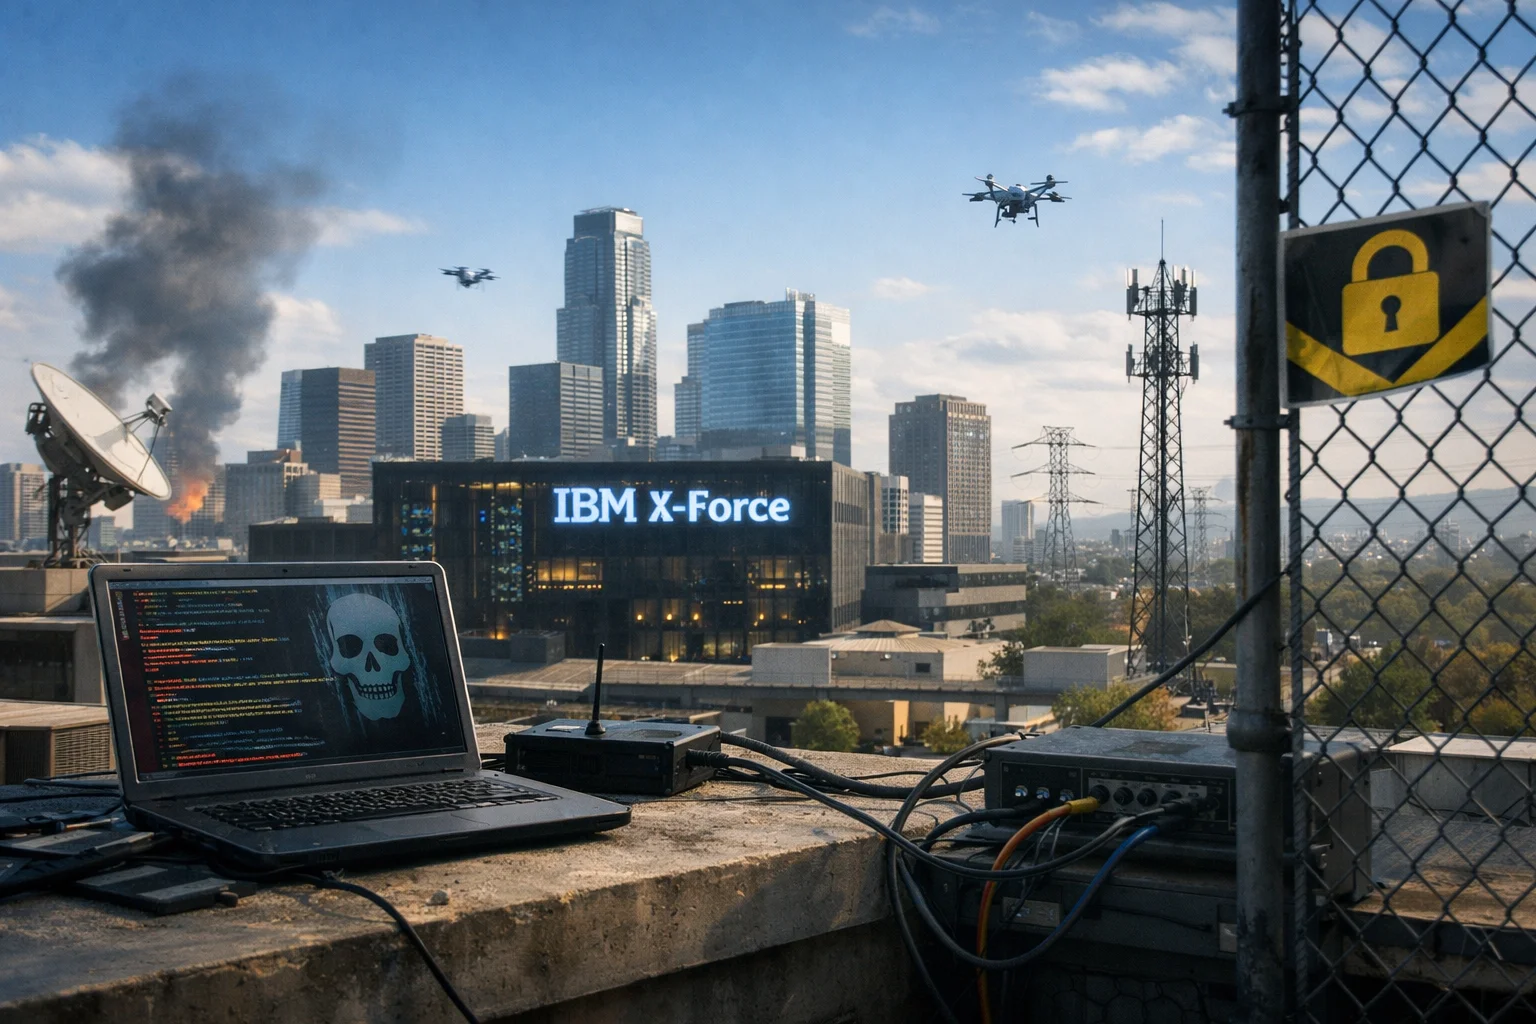
Η παγκόσμια απειλή στον κυβερνοχώρο εισέρχεται σε μια νέα φάση επιτάχυνσης. Σύμφωνα με τα ευρήματα του IBM και της ομάδας IBM X-Force, οι επιτιθέμενοι δεν αλλάζουν ριζικά τις μεθόδους τους, αλλά αξιοποιούν την Τεχνητή Νοημοσύνη για να εκτελούν τις ίδιες τεχνικές πολύ ταχύτερα και με μεγαλύτερη ακρίβεια.

Η έκθεση IBM X-Force Threat Intelligence Index 2026 αποτυπώνει μια σαφή μετατόπιση, η εκμετάλλευση βασικών κενών ασφαλείας αυξάνεται ραγδαία, με τις AI-enabled τεχνικές να λειτουργούν ως επιταχυντής. Οι επιχειρήσεις καλούνται να αντιμετωπίσουν όχι απαραίτητα νέες μορφές απειλών, αλλά μια δραματική αύξηση της ταχύτητας και της κλίμακας με την οποία αυτές εκδηλώνονται.

Εκμετάλλευση δημοσίως εκτεθειμένων εφαρμογών: Άνοδος 44%

Ένα από τα πιο ανησυχητικά ευρήματα είναι η αύξηση κατά 44% των επιθέσεων που ξεκινούν από την εκμετάλλευση public-facing εφαρμογών. Οι περισσότερες από αυτές συνδέονται με:

  • Απουσία μηχανισμών αυθεντικοποίησης
  • Ελλιπή έλεγχο πρόσβασης
  • Κακή διαμόρφωση λογισμικού
  • Αυτοματοποιημένη ανίχνευση ευπαθειών μέσω AI

Η χρήση AI εργαλείων επιτρέπει στους επιτιθέμενους να σαρώνουν μαζικά το διαδίκτυο, να εντοπίζουν γνωστές ευπάθειες και να μεταβαίνουν από το reconnaissance στο exploitation σχεδόν σε πραγματικό χρόνο. Το κρίσιμο στοιχείο είναι ότι πολλές από αυτές τις ευπάθειες δεν απαιτούν credentials, επιτρέποντας πλήρη παράκαμψη ανθρώπινων μηχανισμών ελέγχου.

Το αποτέλεσμα είναι μια συνθήκη όπου η καθυστέρηση στην εφαρμογή patches και η έλλειψη βασικής cyber hygiene μετατρέπονται σε άμεσο επιχειρηματικό ρίσκο.

Η εκμετάλλευση ευπαθειών ως κυρίαρχη αιτία επιθέσεων

Το 2025, η εκμετάλλευση ευπαθειών αποτέλεσε την κύρια αιτία επιθέσεων, αντιπροσωπεύοντας το 40% των περιστατικών που παρατηρήθηκαν. Η τάση αυτή αναδεικνύει δύο βασικά προβλήματα:

  1. Υπερφόρτωση ομάδων ασφάλειας με τεράστιο όγκο vulnerabilities
  2. Ανεπαρκής ιεράρχηση και remediation

Οι επιτιθέμενοι δεν χρειάζεται πλέον να αναπτύξουν zero-day exploits. Αρκεί η αξιοποίηση γνωστών ευπαθειών σε καθυστερημένα ενημερωμένα συστήματα. Με τη βοήθεια AI, η διαδικασία εντοπισμού αυτών των στόχων γίνεται αυτοματοποιημένη και ιδιαίτερα αποτελεσματική.

Έκρηξη στο οικοσύστημα ransomware, +49% ενεργές ομάδες

Το ransomware παραμένει κυρίαρχη απειλή, αλλά το οικοσύστημα εμφανίζει έντονη κατακερματισμένη δομή. Οι ενεργές ομάδες ransomware αυξήθηκαν κατά 49% σε ετήσια βάση.

Παράλληλα:

  • Οι δημοσιοποιημένοι αριθμοί θυμάτων αυξήθηκαν κατά περίπου 12%
  • Μικρότερες, παροδικές ομάδες δυσκολεύουν την απόδοση ευθύνης
  • Διαρροή εργαλείων μειώνει τα εμπόδια εισόδου για νέους δράστες

Η χρήση AI επιταχύνει την αυτοματοποίηση επιθέσεων, από την αρχική αναγνώριση έως την κλιμάκωση. Με την ωρίμανση multimodal μοντέλων, εκτιμάται ότι οι επιτιθέμενοι θα μπορούν να αυτοματοποιούν σύνθετες διαδικασίες, όπως advanced reconnaissance και adaptive ransomware deployment.

Η γραμμή μεταξύ κρατικών και οικονομικά υποκινούμενων ομάδων γίνεται ολοένα πιο θολή, καθώς τεχνικές που παλαιότερα θεωρούνταν προνόμιο nation-state actors διαχέονται σε underground φόρουμ.

Το αυξανόμενο πρόβλημα ταυτότητας στην εποχή του AI

Η ευρεία υιοθέτηση εργαλείων όπως το ChatGPT εισάγει νέα ρίσκα. Το 2025, infostealer malware οδήγησε σε διαρροή περισσότερων από 300.000 διαπιστευτηρίων που σχετίζονταν με ChatGPT.

Οι κίνδυνοι δεν περιορίζονται στην απλή πρόσβαση σε λογαριασμό. Οι επιτιθέμενοι μπορούν να:

  • Χειραγωγήσουν outputs
  • Εξαγάγουν ευαίσθητα εταιρικά δεδομένα
  • Εισαγάγουν κακόβουλα prompts
  • Εκμεταλλευτούν conversational context

Τα AI platforms αποκτούν ρόλο κρίσιμης SaaS υποδομής. Συνεπώς, απαιτούνται ισχυροί μηχανισμοί authentication, MFA, conditional access και συνεχής παρακολούθηση δραστηριότητας.

Επιθέσεις στην εφοδιαστική αλυσίδα, σχεδόν τετραπλασιασμός από το 2020

Οι επιθέσεις σε supply chain και third-party οικοσυστήματα έχουν αυξηθεί σχεδόν τέσσερις φορές από το 2020. Οι επιτιθέμενοι στοχεύουν:

  • CI/CD pipelines
  • SaaS integrations
  • Open-source dependencies
  • Build environments

Η πίεση εντείνεται λόγω της ευρείας χρήσης AI coding assistants, οι οποίοι επιταχύνουν την ανάπτυξη λογισμικού, αλλά ενδέχεται να εισάγουν μη ελεγμένο κώδικα.

Οι trust relationships μετατρέπονται σε επιφάνεια επίθεσης. Η παραβίαση ενός προμηθευτή μπορεί να προσφέρει πρόσβαση σε ολόκληρο οικοσύστημα πελατών.

Manufacturing στο στόχαστρο για πέμπτη συνεχόμενη χρονιά

Ο κλάδος της μεταποίησης παραμένει ο πιο στοχευμένος, αντιπροσωπεύοντας το 27,7% των περιστατικών που καταγράφηκαν. Η κλοπή δεδομένων αποτελεί τη συχνότερη μορφή επίθεσης.

Η εξάρτηση από OT συστήματα, legacy infrastructure και σύνθετα supply chains καθιστά τον κλάδο ιδιαίτερα ευάλωτο.

Βόρεια Αμερική η πιο στοχευμένη γεωγραφική περιοχή

Για πρώτη φορά μετά από έξι χρόνια, η Βόρεια Αμερική αναδείχθηκε ως η πλέον στοχευμένη περιοχή, συγκεντρώνοντας το 29% των περιστατικών. Το ποσοστό αυτό αυξήθηκε σημαντικά σε σύγκριση με το 2024.

Η συγκέντρωση τεχνολογικών εταιρειών, SaaS παρόχων και κρίσιμων υποδομών λειτουργεί ως ελκυστικός στόχος.

Επιτάχυνση του attacker lifecycle μέσω AI

Οι επιτιθέμενοι αξιοποιούν AI για:

  • Ταχεία ανάλυση μεγάλων datasets
  • Βελτιστοποίηση attack paths
  • Δημιουργία synthetic identities
  • Αυτοματοποιημένη μετάφραση και κοινωνική μηχανική

Παρατηρήθηκαν ακόμη και σχήματα όπου IT εργαζόμενοι με ψευδείς ταυτότητες χρησιμοποιούν AI image manipulation για δημιουργία συνθετικών προφίλ.

Το AI μειώνει το κόστος, τον χρόνο και την τεχνική πολυπλοκότητα επιθέσεων, διευρύνοντας δραματικά το threat landscape.

Τα βασικά θεμέλια ασφάλειας εξακολουθούν να υπολείπονται

Παρά την πολυπλοκότητα των επιθέσεων, οι δοκιμές διείσδυσης αποκαλύπτουν ότι τα πιο συχνά σημεία εισόδου παραμένουν:

  • Κακή διαχείριση διαπιστευτηρίων
  • Ανεπαρκής έλεγχος πρόσβασης
  • Λανθασμένες ρυθμίσεις συστημάτων

Το συμπέρασμα είναι σαφές, η τεχνολογική καινοτομία των επιτιθέμενων δεν θα είχε το ίδιο αποτέλεσμα εάν οι οργανισμοί διατηρούσαν ισχυρά βασικά μέτρα ασφάλειας.

Από αντιδραστική σε προληπτική κυβερνοασφάλεια

Η νέα πραγματικότητα απαιτεί μετατόπιση από reactive security σε proactive, agentic-driven threat detection και response. Οι επιχειρήσεις οφείλουν να:

  • Ενισχύσουν vulnerability management
  • Εφαρμόσουν Zero Trust αρχιτεκτονική
  • Υιοθετήσουν continuous monitoring
  • Ενσωματώσουν AI-powered detection με ανθρώπινη εποπτεία

Η ταχύτητα αποτελεί πλέον τον κρίσιμο παράγοντα. Όποιος εντοπίζει και αποκαθιστά τα κενά γρηγορότερα, μειώνει δραστικά την επιφάνεια επίθεσης.

Το IBM X-Force Threat Index 2026 αναδεικνύει μια καθοριστική καμπή, η Τεχνητή Νοημοσύνη δεν δημιουργεί απλώς νέες απειλές, αλλά επιταχύνει τις υπάρχουσες σε πρωτοφανή βαθμό. Οι οργανισμοί που δεν ενισχύσουν άμεσα τα βασικά θεμέλια ασφάλειας, θα βρεθούν εκτεθειμένοι σε έναν κυβερνοχώρο όπου η ταχύτητα καθορίζει την επιβίωση.
Πηγές

  • https://newsroom.ibm.com/2026-02-25-ibm-2026-x-force-threat-index-ai-driven-attacks-are-escalating-as-basic-security-gaps-leave-enterprises-exposed
Tags: AI NewsIBM

ΣΧΕΤΙΚΑ ΑΡΘΡΑ

Η TypeSafe AI βγαίνει από τη φάση stealth και παρουσιάζει το Jev, ένα νέο μοντέλο τεχνητής νοημοσύνης που έχει σχεδιαστεί όχι για συνομιλίες, αλλά για γρήγορη και δομημένη λήψη αποφάσεων μέσα σε εφαρμογές λογισμικού. Πίσω από την εταιρεία βρίσκεται ο Diogo Almeida, πρώην στέλεχος της OpenAI και ένας από τους συνδημιουργούς του ChatGPT. Η ομάδα της TypeSafe εργάστηκε για περίπου δύο χρόνια πάνω στο Jev, επιχειρώντας να αντιμετωπίσει ορισμένους από τους περιορισμούς που εμφανίζουν τα παραδοσιακά Large Language Models όταν χρησιμοποιούνται για αυτοματοποίηση.
Νέα

Η TypeSafe λανσάρει το Jev για προγραμματιστική λογική

by Theodoros Kostogiannis
18 Σεπτεμβρίου, 2026
Η Pony.ai αποκάλυψε τη νέα γενιά του αυτόνομου ηλεκτρικού της φορτηγού, ενισχύοντας την παρουσία της στον τομέα των εμπορευματικών μεταφορών χωρίς οδηγό. Το T9 Robotruck, που αναπτύχθηκε από κοινού με την GAC Commercial Vehicle, υποστηρίζει αυτόνομη οδήγηση Level 4 και προορίζεται κυρίως για μεταφορές μεγάλων αποστάσεων και εφαρμογές logistics.
Νέα

Η Pony.ai παρουσιάζει αυτόνομο ηλεκτρικό φορτηγό για logistics

by Theodoros Kostogiannis
17 Σεπτεμβρίου, 2026
Η AI αναδιαμορφώνει την αγορά εργασίας στην Ιρλανδία
Νέα

AI και εργασία στην Ιρλανδία: τι δείχνει νέα έρευνα

by Kyriakos Koutsourelis
17 Σεπτεμβρίου, 2026
Google: Επένδυση 13 δισ. ευρώ στη Φινλανδία για AI data centers και ενέργεια
Νέα

Google: Επένδυση 13 δισ. ευρώ στη Φινλανδία για AI data centers και ενέργεια

by Kyriakos Koutsourelis
16 Σεπτεμβρίου, 2026
Η Microsoft AI επιχειρεί να θέσει σαφή όρια στο πόση αυτονομία μπορούν να αποκτήσουν τα προηγμένα συστήματα τεχνητής νοημοσύνης, παρουσιάζοντας το προσχέδιο του Humanist AI Code of Conduct. Το νέο πλαίσιο περιγράφει τους κανόνες που θα πρέπει να ακολουθούν τα μοντέλα AI της εταιρείας κατά την εκπαίδευση και τη λειτουργία τους. Κεντρική αρχή είναι ότι ο άνθρωπος πρέπει να διατηρεί πάντοτε τον τελικό έλεγχο. Ένα μοντέλο θα πρέπει ακόμη και να αποτυγχάνει στην εκτέλεση μιας εργασίας, εφόσον η ολοκλήρωσή της προϋποθέτει ουσιαστική παραβίαση των κανόνων ασφαλείας.
Νέα

Η Microsoft βάζει «κόκκινες γραμμές» στην αυτονομία της AI

by Theodoros Kostogiannis
15 Σεπτεμβρίου, 2026
Το άρθρο εξετάζει την αυξανόμενη ανησυχία γύρω από την ταχύτατη ανάπτυξη της Τεχνητής Νοημοσύνης (AI) και τις εκκλήσεις κορυφαίων στελεχών του κλάδου για επιβράδυνση. Προσωπικότητες όπως οι Dario Amodei (Anthropic), Sam Altman (OpenAI) και Elon Musk εκφράζουν προβληματισμό για τους πιθανούς κινδύνους των ολοένα ισχυρότερων μοντέλων AI.
Νέα

Οι ηγέτες της AI ζητούν επιβράδυνση, αλλά ποιος θα κάνει την αρχή;

by Theodoros Kostogiannis
14 Σεπτεμβρίου, 2026
Νέο εθνικό πρότυπο για την ασφαλή χρήση της AI στα σχολεία
Νέα

AI στα σχολεία: νέο πρότυπο για ασφάλεια και ιδιωτικότητα

by Kyriakos Koutsourelis
14 Σεπτεμβρίου, 2026
Το Aura 1.0 της Ramen αυτοματοποιεί το playtesting και το game development σε Unity και Unreal Engine με τη βοήθεια AI agents και των μοντέλων Claude της Anthropic.
Νέα

Η Ramen φέρνει AI agent για αυτοματοποιημένο game testing

by Theodoros Kostogiannis
13 Σεπτεμβρίου, 2026
Η NVIDIA χρησιμοποιεί Palantir Foundry, cuOpt και Nemotron 3.5 Lightning για βελτιστοποίηση και αυτοματοποίηση της εφοδιαστικής αλυσίδας παραγωγής AI hardware.
Νέα

Palantir και cuOpt βελτιστοποιούν την παραγωγή της NVIDIA

by Theodoros Kostogiannis
12 Σεπτεμβρίου, 2026
Next Post
Η OpenAI εξέφρασε δημόσια παρόμοια στάση, αλλά ταυτόχρονα ανακοίνωσε νέα συμφωνία με το Πεντάγωνο, υποστηρίζοντας ότι διατηρεί τις ίδιες «κόκκινες γραμμές».

Πεντάγωνο: Η Anthropic «ρίσκο» εθνικής ασφάλειας

Η OpenAI πιστεύει ακράδαντα στη δημοκρατία και θεωρεί ότι η καλή συνεργασία μεταξύ των προσπαθειών AI και της δημοκρατικής διαδικασίας είναι απαραίτητη για το μέλλον. Η εταιρεία επιθυμεί να προσφέρει τα καλύτερα εργαλεία για την υπεράσπιση των Ηνωμένων Πολιτειών, ενώ παράλληλα διατηρεί ισχυρά μέτρα ασφαλείας για την αποτροπή απαράδεκτης χρήσης της τεχνολογίας της.

Altman: Βιαστική η συμφωνία, αλλά με safeguards

MedScout και AI Agents: Επένδυση 10 εκατ. δολαρίων για την αναμόρφωση του medtech marketing

MedScout και AI Agents: Επένδυση 10 εκατ. δολαρίων για την αναμόρφωση του medtech marketing

Πρόσφατα Άρθρα

Microsoft Discovery και προσαρμοστική AI στην επιστημονική έρευνα

Microsoft Discovery και προσαρμοστική AI στην έρευνα

19 Σεπτεμβρίου, 2026
Η TypeSafe AI βγαίνει από τη φάση stealth και παρουσιάζει το Jev, ένα νέο μοντέλο τεχνητής νοημοσύνης που έχει σχεδιαστεί όχι για συνομιλίες, αλλά για γρήγορη και δομημένη λήψη αποφάσεων μέσα σε εφαρμογές λογισμικού. Πίσω από την εταιρεία βρίσκεται ο Diogo Almeida, πρώην στέλεχος της OpenAI και ένας από τους συνδημιουργούς του ChatGPT. Η ομάδα της TypeSafe εργάστηκε για περίπου δύο χρόνια πάνω στο Jev, επιχειρώντας να αντιμετωπίσει ορισμένους από τους περιορισμούς που εμφανίζουν τα παραδοσιακά Large Language Models όταν χρησιμοποιούνται για αυτοματοποίηση.

Η TypeSafe λανσάρει το Jev για προγραμματιστική λογική

18 Σεπτεμβρίου, 2026
Η AWS δίνει δωρεάν πρόσβαση στο Kiro σε εκατομμύρια φοιτητές

AWS: δωρεάν πρόσβαση στο Kiro για φοιτητές 132 ΑΕΙ

18 Σεπτεμβρίου, 2026

Ετικέτες

Adobe AI Agents AI News AI Tools AI Ρομποτική AI στην καθημερινότητα Alibaba Amazon AMD Anthropic Apple AWS Azure AI Chatbot ChatGPT Claude Copilot Deepmind DeepSeek Gemini GenAI Google Grok Huggingface IBM Intel Llama Machine Learning Meta Microsoft Mistral Nvidia OpenAI Oracle Perplexity Physical AI Samsung xAI Εκπαίδευση Επιχειρήσεις Ευρωπαϊκή Ένωση Ηνωμένες Πολιτείες Αμερικής Κίνα Μέσα Κοινωνικής Δικτύωσης Υγεία

Μενού

  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI
  • Σχετικά με εμάς
  • Βασικές έννοιες
  • Όροι Χρήσης
  • Ιδιωτικότητα

© 2024 Gain - Greek AI Network, all rights reserved.

No Result
View All Result
  • Αρχική
  • Νέα
  • Εργαλεία AI
    • Για Βίντεο
    • Για Εικόνα
    • Για Εκπαιδευτικούς
    • Για Εξειδικευμένες Εφαρμογές
    • Για Ήχο
    • Για Κείμενο
  • Εφαρμογές AI
  • Βασικές έννοιες
  • Εκπαιδευτικά Προγράμματα
    • Δωρεάν σεμινάρια AI
    • Κατάρτηση AI

© 2024 Gain - Greek AI Network, all rights reserved.